LANCE · AI 모의해킹 · 취약점 점검

보안 취약점을 추정하는 것이 아니라,
실제 위협을 증명합니다.

AI가 공격자의 관점에서 우리 시스템의 약점을 찾고, 정말 악용될 수 있는지 검증해 증거로 보여드립니다.

범위 밖은 안 건드림장애 징후 시 즉시 중단중요한 행동은 사람이 승인
왜 지금 · WHY NOW

공격은 이제 더 싸고,
더 빨라졌습니다.

예전엔 숙련된 해커가 몇 주에 걸쳐 하던 공격을, 지금은 AI가 거들어 더 빠르게·더 많이 시도합니다. 점검도 그 속도를 따라가야 하는 이유입니다.

Fig. 01 — AI 공격 능력

    AI가 해킹 과제를 푸는 능력은 2025년에 크게 올랐습니다. 공개 벤치마크 Cybench 성공률이 2024년 초 약 10%에서 2025년 11월 82%가 됐습니다.

    출처: Irregular(2025) — 시스템 카드 등 공개 결과 취합

    공격에 AI가 쓰이는 만큼, 점검에도 AI를 씁니다. 모든 점검은 원더무브 보안 인력이 감독합니다.

    THE GAP · 점검의 빈틈

    공격은 매일,
    점검은 1년에 한두 번.

    새 보안 구멍은 공개된 날 바로 공격당합니다 — 2025년 실제 악용 취약점의 약 29%가 공개 당일 이내였습니다. 1년에 한두 번 점검으로는 그 사이 귀사의 방어가 실제로 버티는지 아무도 확인하지 못합니다.

    점검과 점검 사이의 빈틈

    새 취약점 공개나 설정 변경과 다음 점검 사이의 공백 동안, 방어가 버티는지 검증되지 않은 채 노출됩니다.

    느리고 비싼 수동 점검

    전문 인력은 희소하고, 한 번의 수동 점검에 수 주의 일정과 높은 비용이 듭니다.

    담당자에 따라 들쭉날쭉

    결과가 담당자 역량에 좌우됩니다. 공격의 전 과정을 매번 균일하게 반복하기 어렵습니다.

    ‘아마 괜찮다’로 끝나는 보고서

    "취약하다"는 결론만 남고, 실제로 뚫렸다는 증거 기록과 재현 절차가 없어 조치가 됐는지 확인하기 어렵습니다.

    진행 방식 · HOW IT WORKS

    범위만 정하면,
    점검은 저희가 합니다.

    승인서와 범위정의서로 범위를 정하면, 원더무브 보안 인력이 AI 점검 도구 Lance와 함께 점검하고 결과보고서와 이행점검으로 마무리합니다.

    01
    범위를 정합니다

    무엇을, 언제까지, 어디까지 볼지 승인서와 범위정의서에 적고 서명합니다. 처음이라면 외부 점검부터 권합니다.

    승인서 · 범위정의서
    02
    외부·내부·자산을 점검합니다

    인터넷에서 보이는 곳(외부), 사내망 안(내부), 목록에 적은 시스템(자산)을 점검 인력이 Lance와 함께 점검합니다. 위험한 취약점은 바로 알리고, 결과는 위험도·재현 근거·조치 권고를 담은 결과보고서로 드립니다.

    모의해킹 포함 · 결과보고서
    03
    고친 뒤 다시 확인합니다

    결과보고서를 받고 1개월 안에 조치 완료를 알려 주시면 한 번 다시 점검합니다.

    이행점검(선택 · 1회)
    MANUAL vs LANCE

    수동 진단과
    무엇이 다릅니까.

    스캐너는 '취약 가능성' 목록을, 사람은 간헐적 스냅샷을 줍니다. Lance는 작동하는 익스플로잇을 재현하고, 그 증거를 자동으로 묶습니다.

    기존 · 수동 모의해킹 / 스캐너
    • 연 1~2회 포인트인타임 — 그 사이 공백은 무방비
    • 담당자 역량에 품질이 좌우
    • 취약 '가능성' 목록 — 추정에 그침
    • 요청·응답 증적과 재현 절차 부족
    • 재진단에 다시 수 주
    원더무브 + Lance · AI 기반 점검
    • 외부·내부·자산을 같은 방식으로 반복 점검
    • 검증된 도구 체인으로 균일한 품질
    • 작동하는 익스플로잇 — 증명
    • 요청·응답·명령을 전량 증적 바인딩
    • 이행점검으로 조치 여부 재확인
    NO CONCLUSION WITHOUT EVIDENCE

    증거 없이는,
    결론도 없습니다.

    모든 요청·응답과 명령 출력이 실행되는 순간 증거로 바인딩됩니다. 증적 없는 주장은 구조적으로 리포트에 오를 수 없습니다.

    Fig. 02 — 증적 경계

      Worker 가 대상과 주고받는 모든 트래픽이 기록 프록시를 지나며 증적으로 결착됩니다. 결론마다 원문이 붙습니다.
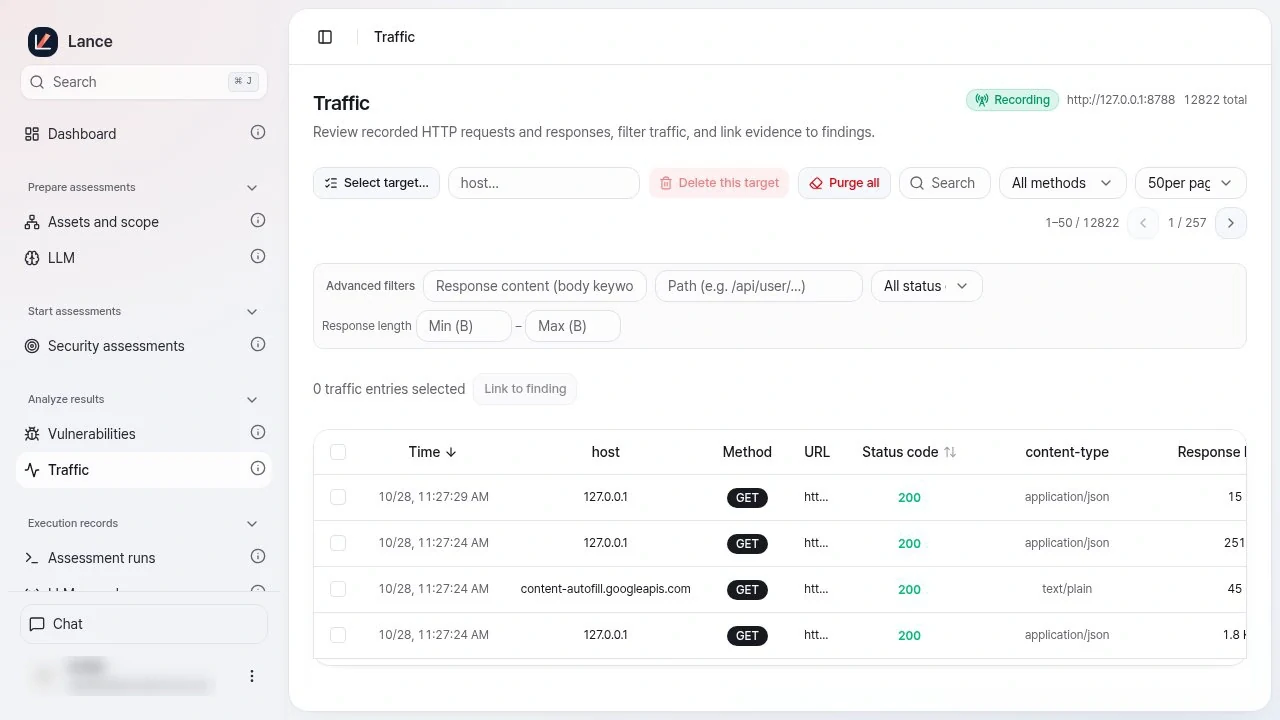
      이게 실제 화면입니다 — 트래픽 레코더
      트래픽 레코더 — 진단 중 HTTP 요청·응답을 전량 기록
      검증된 1건 · 외부 검증
      우리가 찾은 Critical은 지금 CISA KEV에 있습니다.

      vCenter 경로 탐색 → 원격 코드 실행(RCE) 1건. 추정이 아니라, 재현 가능한 원문 증적과 함께 검증된 결과입니다.

      RESULTS, NOT ASSUMPTIONS

      가정이 아니라,
      실 운영에서 확인된 결과입니다.

      Fig. 03 — 파이프라인
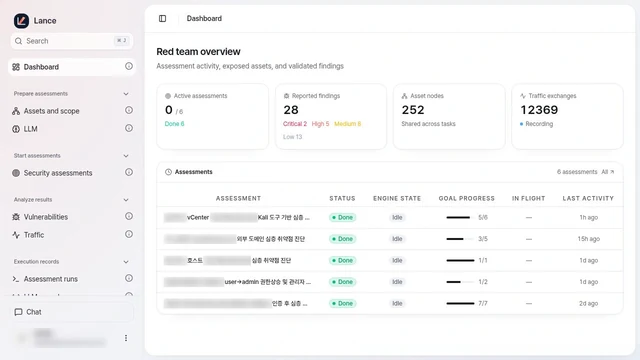
        252
        등록 자산
        3
        고객사 동시 진단
        6
        완료된 심층 진단
        28
        검증된 취약점
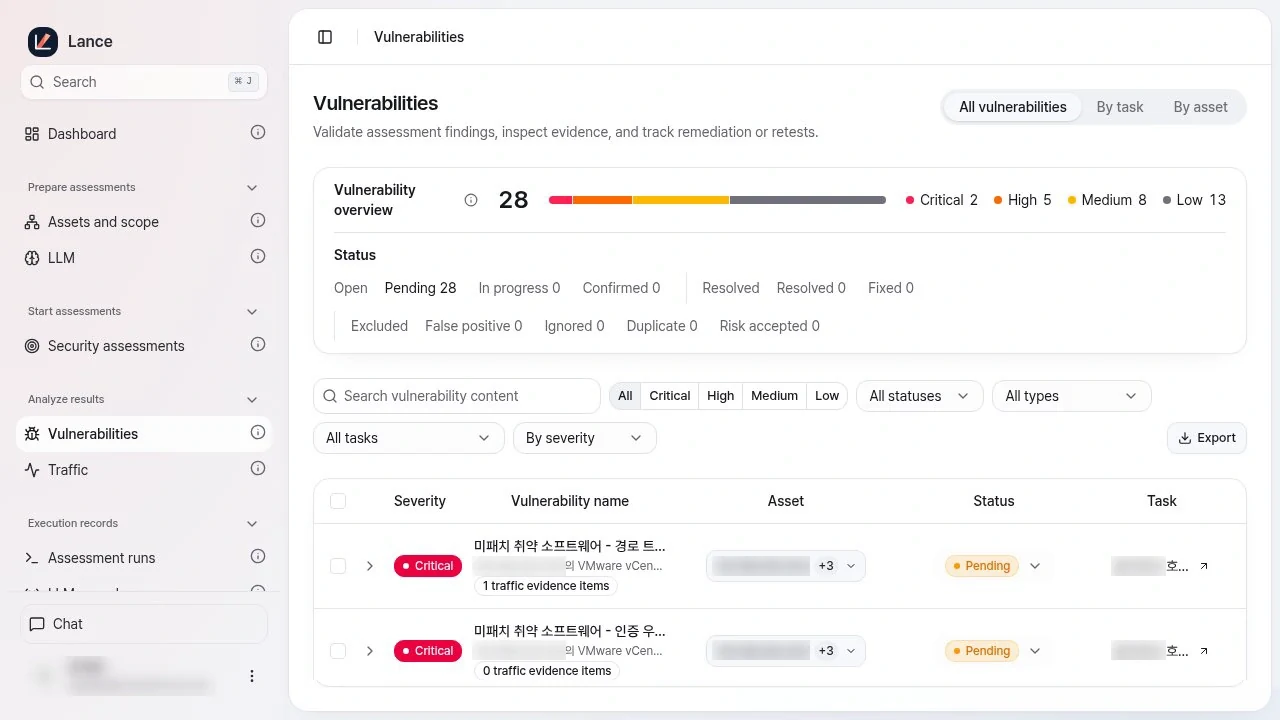
        Critical 2High 5Medium 8Low 13· 28건 심각도 분포
        A BETTER MODEL

        지시 → 계획 → 실행 → 증적 → 보고,
        사람의 감독 아래.

        점검 인력이 자연어로 목표를 주면 Planner가 킬체인을 설계하고, Worker가 검증된 도구로 정찰·진단·검증합니다. 모든 단계는 점검 인력이 감독합니다.

        Fig. 04 — 점검 루프

          한 번 돌고 끝나는 선형이 아니라, 보고에서 지시로 닫히는 고리입니다.

          MODULAR

          하나의 역량으로 시작해,
          조직 전체로 넓힙니다.

          이행점검

          이행점검 때 같은 증적으로 조치 전후를 비교합니다.

          증거 기반

          모든 결론은 트래픽·명령 증적으로 증명합니다.

          확장성

          귀사 환경에 맞는 공격 시나리오를 점검 인력이 Skills·Tools·MCP로 더합니다.

          안전·거버넌스

          승인된 범위만 진단, 비파괴, 사람 승인, 격리 실행, 전 과정 감사.
          THE TOOL

          점검 인력이 쓰는 도구를,
          그대로 보여드립니다.

          통합 대시보드 — 태스크·도구 실행·활동 스트림
          통합 대시보드태스크·도구 실행·활동을 한눈에
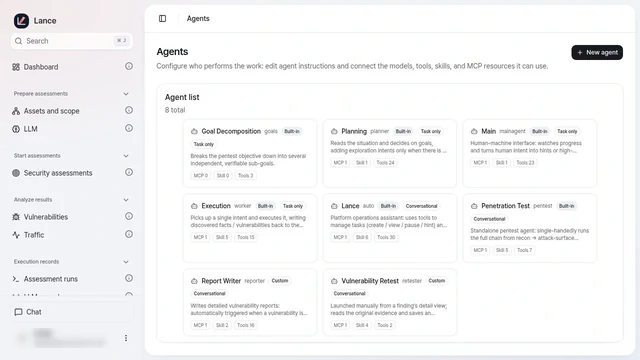
          에이전트 역할 관리 — 모델·도구·스킬·MCP 바인딩
          멀티 에이전트오퍼레이터·Planner·Worker 역할 분리
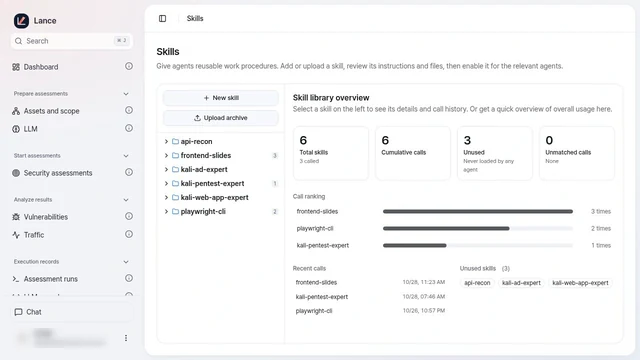
          전문 스킬 라이브러리 — Kali 침투·웹/AD 진단 등
          Skills·Tools·MCP조직 고유 시나리오로 확장
          ADAPT · AUDITABLE

          AI가 무엇을, 왜 했는지
          그래프로 추적합니다.

          Planner 의도(intent) → Worker 실행 → 사실(fact)·취약점(finding)으로 이어지는 탐색을 스텝 단위로 감사합니다.

          Fig. 05 — 탐색 그래프

            타입이 다른 노드(의도·실행·사실·취약점)가 방향성 그래프로 이어져, 각 단계의 명령·출력·판단 근거를 재생할 수 있습니다.
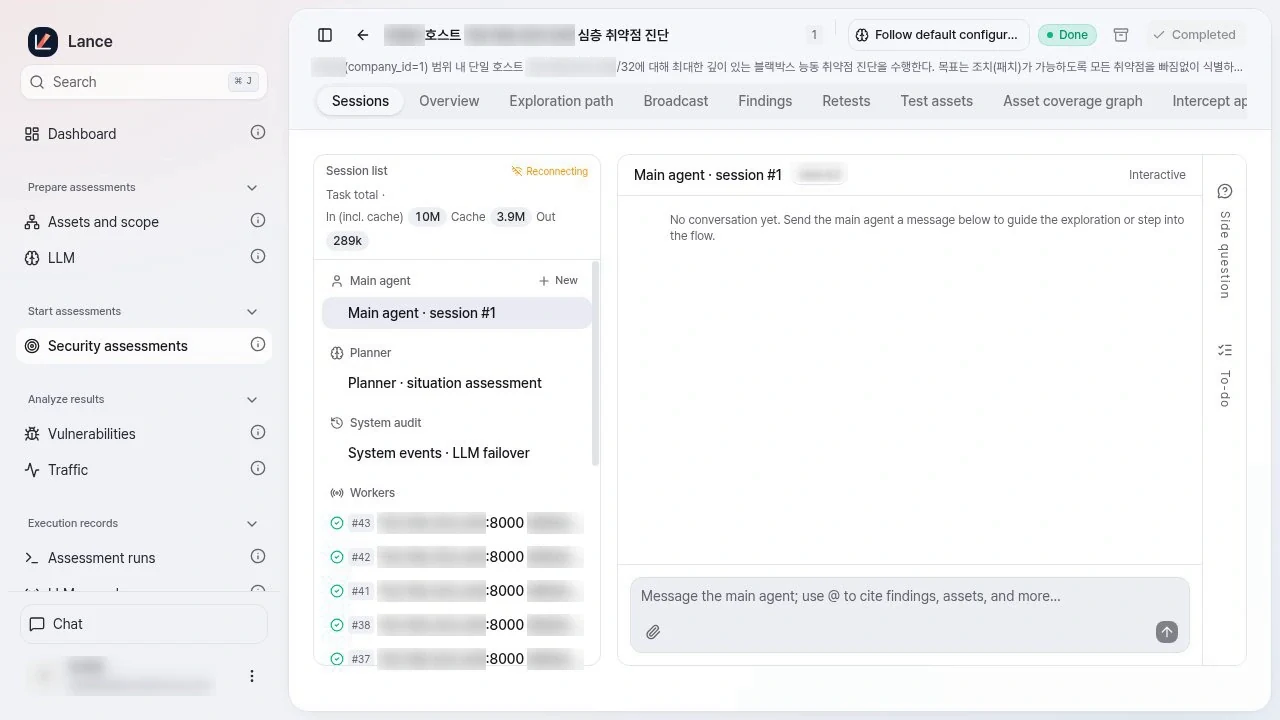
            이게 실제 화면입니다 — 태스크 상세·탐색 그래프
            태스크 상세 — 탐색 그래프와 실행 의도의 시각화
            GOVERNED BY DESIGN

            AI가 어디까지 가는지,
            구조로 정해집니다.

            승인된 범위·자산만 진단하고 범위 밖은 차단합니다. 파괴적 행위 금지, 중요 단계는 사람 승인, 모든 실행은 격리 환경에서·전 과정 감사.

            Fig. 06 — 스코프 락

              Scope 등록 → 즉시 잠금. 범위 밖 대상은 실행 자체가 차단되고, 위험 단계는 사람 승인 게이트를 통과해야 진행됩니다. RoE·비파괴·사람 승인.

              스코프 락

              승인된 범위·자산만 진단, 범위 밖 차단.

              비파괴 검증

              DoS·상태 변경 등 파괴적 행위 금지.

              격리 실행·감사

              격리 환경에서 수행, 무엇을 왜 했는지 전 과정 추적.

              PROOF

              검증된 발견마다,
              근거와 원문이 붙습니다.

              심각도 근거(CVSS·KEV)·재현 절차·조치 방안, 그리고 검증의 한계까지 — 과장 없는 완결 리포트로.
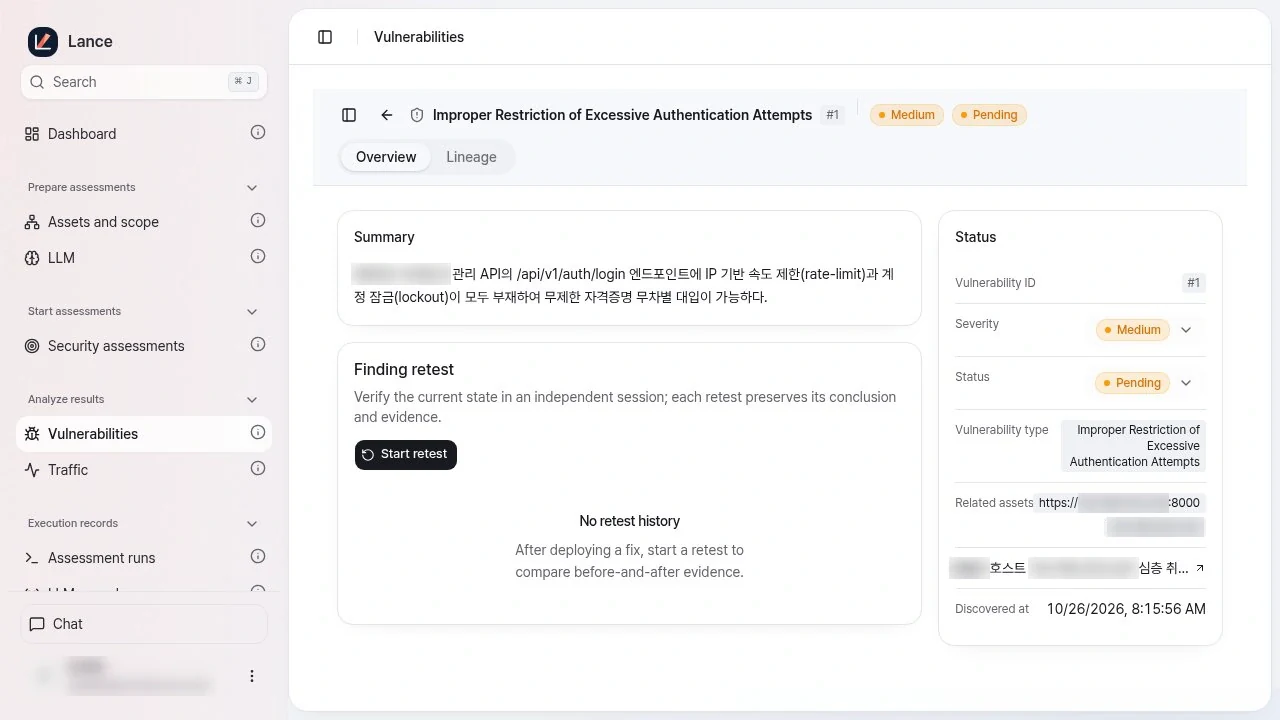
              취약점 상세 리포트
              취약점 상세 — 요약·상태·이행점검으로 이어지는 개별 발견 문서
              취약점 목록 — 심각도·자산·상태별 관리와 이행점검
              취약점 목록 — 심각도·자산·상태별 관리와 이행점검 추적
              ISMS-P 기술 점검과
              금융 모의해킹에
              그대로 씁니다.

              원문 증적 자동 첨부 — 감사에 제출할 요청·응답과 명령 출력이 리포트에 자동으로 따라옵니다.

              이행점검 — 조치 뒤 다시 점검해 결과를 확인합니다.

              PURPLE-TEAM LOOP

              찾고, 지키고,
              다시 검증합니다.

              Lance(공격)가 약점을 증거로 증명하면, AI SOC 팀(방어)이 그 지점을 상시 감시하고 이행점검으로 확인합니다 — 대체가 아니라 퍼플팀 루프.

              함께 쓰는 짝 · 방어
              AI 보안관제(SOC) 팀

              이미 있는 보안 장비의 로그를 모아 AI 직원이 365일 24시간 관제합니다. Lance가 찾아낸 빈틈을 SOC 팀이 상시로 지켜봅니다.

              Security Operations
              자세히 보기
              퍼플팀 루프 · Coming soon
              찾기 · 지키기 · 검증

              Lance가 약점을 찾아 증거로 증명하면, SOC 팀이 그 지점을 상시 감시하고, 이행점검으로 조치까지 확인합니다. 공격과 방어가 한 루프 안에서 서로를 끌어올립니다.

              Coming soon
              GET STARTED

              작은 범위로 시작합니다.

              승인된 좁은 범위로 한 건을 끝까지 수행해 증거와 결과보고서를 먼저 확인한 뒤, 필요한 범위로 넓힙니다.

              LANCE · 취약점 점검
              Penetration Testing

              외부·내부·자산 점검 → 결과보고서 → 이행점검(선택). AI 점검 도구와 상용·공개 도구를 함께 씁니다.

              웹·인프라·AD 진단 스킬 내장
              도입 상담으로
              가격 문의
              가격 결정 요인
              자산 수 · 위치 · 깊이.

              점검할 자산의 수, 점검 위치(외부·내부), 진단 깊이(블랙·그레이·화이트박스)로 범위를 정합니다. 좁은 범위 한 건으로 먼저 결과보고서를 확인합니다.

              PoC 는 상담으로
              상담 요청

              자주 묻는
              질문.

              운영계에 피해를 주지 않나요?

              비파괴 검증이 원칙입니다. DoS·상태 변경 같은 행위를 금지하고, 승인된 범위·자산만 진단하며, 중요한 단계에는 사람이 승인합니다.

              점검 범위는 어떻게 정하나요?

              승인서와 범위정의서로 정합니다. 점검 대상(공인 IP·도메인 또는 자산 목록), 점검 위치(외부·내부), 정보 제공 수준, 기간, 금지 행위를 적고 서명하며, 바꿀 때는 서면으로 합의합니다. 범위 밖은 점검하지 않습니다.

              결과를 믿을 수 있나요?

              모든 발견은 요청/응답·명령 증적에 바인딩돼 원문으로 확인됩니다. 리포트는 CVSS·KEV 근거와 재현 절차, 조치 방안, 그리고 검증의 한계까지 명시합니다.

              데이터는 어디까지 저장되나요?

              점검 데이터는 점검 업무가 끝난 뒤 30일 안에 폐기하고, 요청하시면 폐기 확인서를 드립니다. 점검 행위 기록(일시·대상·행위 유형)만 1년 보관합니다. 귀사 데이터는 동의 없이 AI 학습에 쓰지 않습니다.

              기존 보안관제(SOC)와 무엇이 다른가요?

              SOC는 방어(관제), Lance는 공격(약점 발견)입니다. 대체가 아니라 찾고·지키고·검증하는 퍼플팀 루프를 함께 닫습니다.

              우리 환경에 맞게 확장할 수 있나요?

              귀사 환경에 맞는 시나리오가 필요하면 점검 인력이 Skills·Tools·MCP로 추가합니다.

              어디부터
              점검해야 할까요?

              점검할 자산과 기대하는 결과를 알려주세요.
              좁은 범위 한 건으로 증거와 리포트를 먼저 보여드립니다.

              전문가와 상담
              진단 대상과 범위

              점검할 자산·도메인과 기대하는 결과를 알려주세요.

              교전 규칙(RoE)

              허용 범위와 금지 행위, 점검 시간대를 함께 정합니다.

              사람이 결정할 경계

              승인할 단계와 멈춰야 할 조건을 정합니다.